

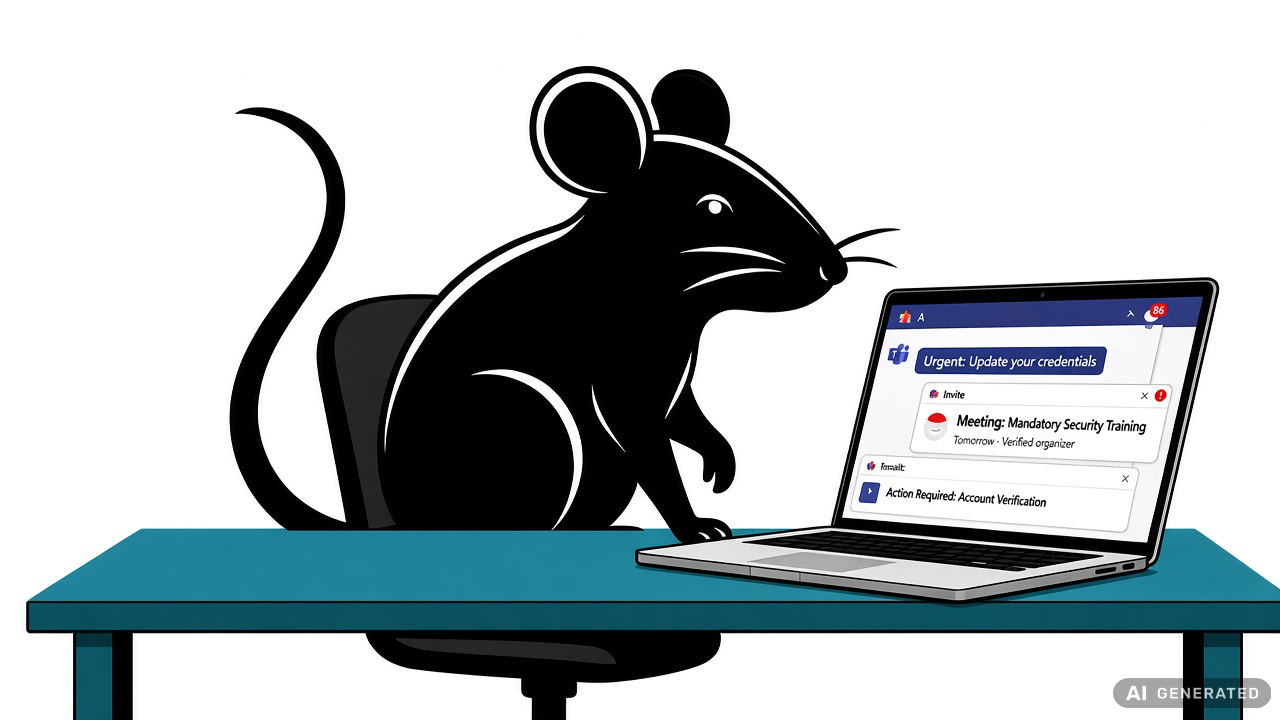
Social Engineering war schon immer der schwächste Punkt in der Cybersicherheit: der Mensch. 2026 hat künstliche Intelligenz diesen Angriffsvektor jedoch auf ein neues Level gehoben. Der aktuelle Phishing Threat Trends Report Volume Seven von KnowBe4 zeigt eine klare Zahl: 86 Prozent aller beobachteten Phishing-Angriffe sind inzwischen KI-getrieben. Was dahinter steckt, ist weit mehr als nur bessere E-Mails. Es ist industrialisiertes, multi-channel Social Engineering.
Vom Tippfehler zum präzisen Vertrauensbruch
Früher verrieten Phishing-Mails sich oft durch schlechte Sprache, generische Anreden oder ungültige Absender. Diese Zeiten sind vorbei. KI analysiert öffentlich verfügbare Informationen (LinkedIn, Unternehmenswebsites, Social Media), rekonstruiert Schreibstile und erstellt Nachrichten, die in Tonalität, Kontext und Dringlichkeit täuschend echt wirken. Die Folge: Klassische Warnsignale verschwinden. Die Klickrate KI-generierter Social-Engineering-Nachrichten liegt laut Studien bei rund 54 Prozent, gegenüber etwa 12 Prozent bei manuell erstellten Kampagnen.
KnowBe4 spricht von einem „disziplinierten, hartnäckigen und multi-channel“ Angriffsverhalten. Social Engineering ist nicht länger ein einzelner Trick, sondern eine orchestrierte Kampagne, die mehrere Kommunikationskanäle und Vertrauensbeziehungen systematisch ausnutzt.
Die neuen Spielarten des Social Engineering
Die Zahlen aus dem KnowBe4-Report (basierend auf über 3.000 Threat Actors) zeichnen ein klares Bild der aktuellen Taktik:
- +49 % Calendar-Invite-Phishing: Angreifer platzieren manipulative Termine direkt im Kalender. Der Kalender genießt implizites Vertrauen. Mitarbeiter öffnen Einladungen deutlich sorgloser als E-Mails.
- +41 % Angriffe über Microsoft Teams: Interne Chat-Nachrichten von angeblichen Kollegen oder der IT-Abteilung. Der informelle Charakter von Teams senkt die kritische Distanz.
- 30 % interne Team-Impersonation (Q1 2026): Die gezielte Vortäuschung interner Rollen und Hierarchien. Hier wird das soziale Gefüge der Organisation selbst zum Angriffsvektor.
- +139 % Reverse-Proxy-/AiTM-Angriffe: Technische Unterstützung für Social Engineering. Gestohlene Session-Tokens umgehen MFA und machen den Vertrauensbruch endgültig.
Besonders gefährlich ist die Kombination: Eine harmlose Kalendereinladung bereitet den Boden, eine Teams-Nachricht von „dem Kollegen“ liefert den Kontext, und eine scheinbar interne Bestätigung senkt die letzten Hemmungen. Der Kanalwechsel selbst wird zur Social-Engineering-Technik. Er setzt die Aufmerksamkeit des Opfers zurück und erzeugt künstliche Glaubwürdigkeit.
Warum Social Engineering durch KI so wirksam wird
KI verändert die Ökonomie des Angriffs fundamental:
- Skalierbarkeit bei gleichbleibender Qualität: Früher war hochpersonalisiertes Social Engineering aufwendig und teuer. Heute kann ein Angreifer tausende individuelle Varianten in Minuten erzeugen.
- Automatisierte Reconnaissance: KI sammelt und verknüpft Daten, die früher manuell recherchiert werden mussten.
- Stilistische Mimikry: Die KI lernt den internen Sprachgebrauch und die Hierarchien einer Organisation.
- Multi-Channel-Orchestrierung: Ein und dieselbe Kampagne läuft über E-Mail, Kalender, Teams und ggf. weitere Kanäle, abgestimmt und zeitlich verzahnt.
Jack Chapman, SVP of Threat Intelligence bei KnowBe4, fasst es so zusammen: „Social Engineering wird gezielter und damit schwieriger zu erkennen. Phishing 2026 ist diszipliniert, persistent, multi-channel und zunehmend KI-gestützt.“
Was das für Unternehmen bedeutet
Die 86 Prozent sind kein abstrakter Statistikwert. Sie bedeuten, dass der Großteil der Social-Engineering-Angriffe, die heute auf Organisationen einprasseln, bereits von KI unterstützt oder vollständig generiert wird. Klassische Awareness-Trainings, die auf Tippfehler und verdächtige Absenderadressen setzen, greifen zu kurz.
Erforderlich ist ein neuer Fokus:
- Training, das realistische Multi-Channel-Szenarien abbildet (Kalender + Teams + E-Mail).
- Sensibilisierung für interne Impersonation und den „Kanalwechsel-Trick“.
- Technische und organisatorische Maßnahmen, die Vertrauen nicht mehr allein über den Kommunikationsweg definieren (z. B. definierte Verifizierungsprozesse für sensible Anfragen).
- Das Fokusprojekt BISAM bietet für KMU kostenfrei Veranstaltungen an, bei denen anhand von Erlebnisdemonstratoren Social Engineering-Angriffe mit KI erlebt werden können.
Schreibe einen Kommentar